TOPICS トピックス
AIの利用をめぐるサイバーリスクとは?
生成AI時代に企業が備えるべきセキュリティ対策
①生成AI時代における新たなサイバー脅威
近年の生成AIの急速な発展に伴い、企業においても業務で生成AIを利用する機会が拡大し、業務の効率化や生産性の向上が期待されています。総務省が公表した「令和8年版 情報通信白書」によると、自社の何らかの業務で生成AIを利用していると回答した企業は86.4%※1にのぼり、企業活動における生成AIの活用は広がりを見せています。
その一方で、AIの利用による新たなセキュリティリスクも顕在化しています。IPA(情報処理推進機構)から毎年発表される「情報セキュリティ10大脅威」において、AIの利用をめぐるサイバーリスクが組織向け脅威として2026年版で初めて選出され、第3位にランクインしました。企業による生成AI活用が広がる中、AIをめぐるサイバーリスクは新たな脅威として注目を集めています。
-
総務省「令和8年版 情報通信白書」より引用 (生成AIの活用方針に関する設問で「わからない」と回答した対象を除く)
https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/html/nd121130.html
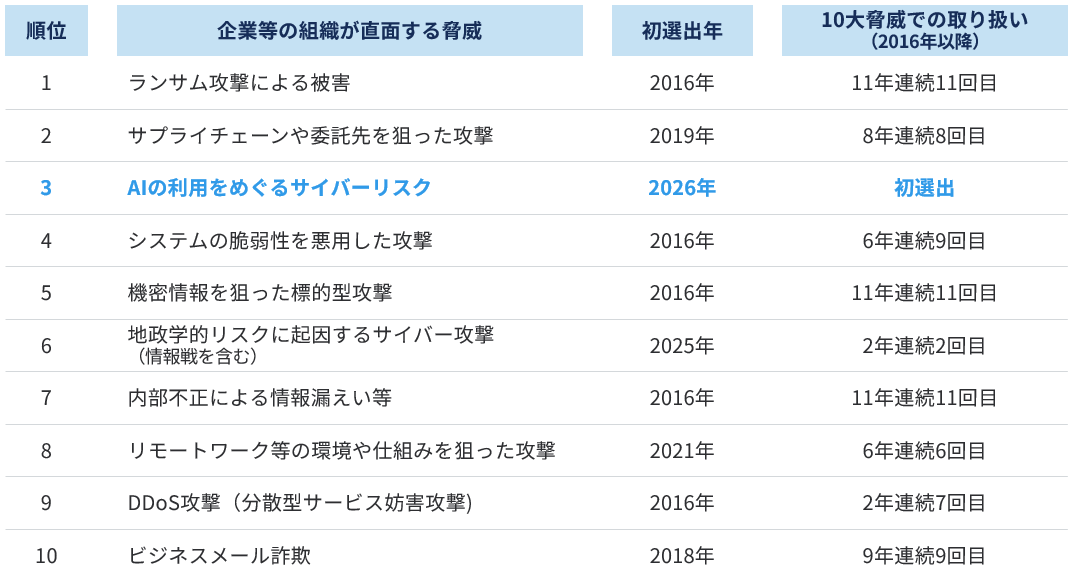
- IPA 「情報セキュリティ10大脅威 2026」(https://www.ipa.go.jp/security/10threats/10threats2026.html)を基に当社作成
②生成AIをめぐる主なリスクと攻撃
生成AIをめぐる主なリスクは、その利用に伴うリスクに加え、攻撃者による生成AIの悪用や、生成AIシステム自体を標的とした攻撃など幅広く存在します。以下では、①生成AI利用に伴うリスク、②生成AIを悪用したサイバー攻撃、③生成AIに対する攻撃リスクの3つの観点から整理します。
生成AI利用に伴うリスク
-
情報管理上のリスク
企業や組織の承認を得ていないシャドーAIの業務利用や、承認済みの生成AIサービスにおける設定・運用管理上の不備により、企業の機密情報や個人情報の漏えいにつながる可能性があります。 -
情報信頼性に関するリスク
生成AIの出力結果の妥当性を十分に検討せず利用した場合、誤った内容や存在しない情報に基づく判断から、業務上のトラブルを招くリスクがあります。 -
第三者の権利侵害のリスク
生成AIが作成した文章や画像などが、生成物の内容や利用方法によっては第三者の著作権、商標権、肖像権等を侵害する可能性があります。
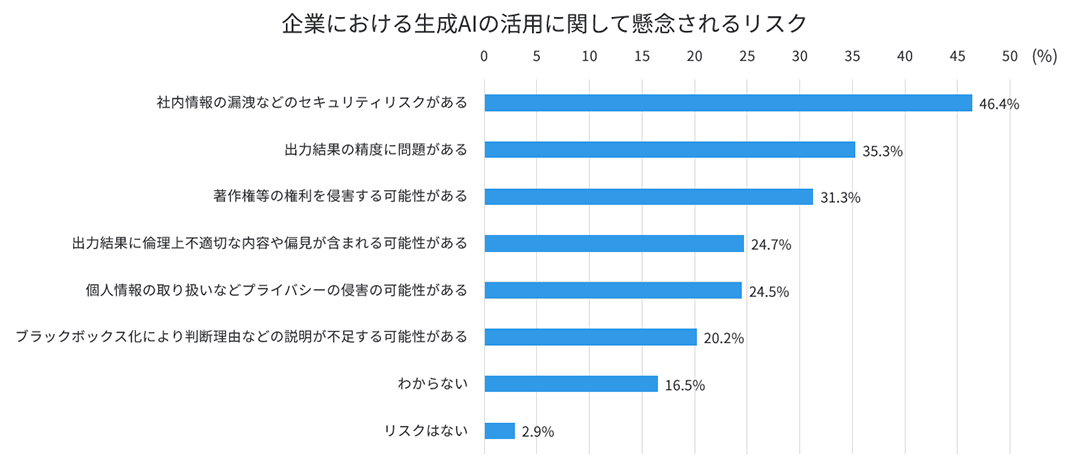
- 総務省「令和8年版 情報通信白書」図表Ⅰ-2-1-8(https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/html/nd121140.html#f00035)を基に当社作成
生成AIを悪用したサイバー攻撃
-
人的要因を狙った攻撃
生成AIの進化により、自然な文章や画像、音声の生成が容易になったことで、フィッシング攻撃やビジネスメール詐欺など、人を標的とした攻撃が巧妙化しています。これまでは海外の攻撃グループが日本に攻撃を行う際は「自然な日本語の文章」を作成することが壁となっていましたが、今では生成AIを用いて自然な文章を作成することができます。また、巧妙化だけではなく、文書の作成スピードも生成AIにより高速化しているため、より精度の高い攻撃が高速で行われます。 -
システムに対する脅威
生成AIが脆弱性の探索や悪意あるコードの作成等に利用されることで、システムを標的とするサイバー攻撃が容易かつ高速に行われるようになりました。今後は生成AIを活用したゼロデイ攻撃やシステム特有の脆弱性をつく等、攻撃自体の高度化の可能性もあります。
生成AIに対する攻撃リスク※2
-
生成AIの挙動を操作する攻撃
プロンプトインジェクションやポイズニング攻撃などにより生成AIの動作や出力が不正に操作され、出力の信頼性の低下やサービスの正常な利用に影響が生じる可能性があります。 -
生成AIから情報を窃取・推測する攻撃
モデル抽出や学習データを対象とするプライバシー攻撃などにより、生成AIモデルの機能や学習データに関する情報が推定・取得される可能性があります。これにより、モデルの機能に関する情報や、学習データに含まれる情報の機密性の低下につながるおそれがあります。
-
NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations」(NIST AI 100-2e2025)
https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-2e2025.pdf
③企業が備えるべきセキュリティ対策
このように生成AIの利用をめぐるサイバーリスクが高まる中、企業において適切な対策を講じ、リスクに備えることが大切です。企業が実施すべきサイバーリスクへの対応としては、以下のような対策が推奨されます。
-
生成AI利用時におけるガバナンスの整備
生成AIの利用に伴う情報漏えい等のリスクを低減するため、社内で生成AIの利用ルールやセキュリティポリシーを整備し、安全に生成AIを活用できる体制を構築することが求められます。 -
従業員教育の実施
生成AIを悪用したフィッシング攻撃等の人を標的とした攻撃への対策として、継続的なセキュリティ教育を実施し、従業員のセキュリティリテラシーを向上させることが大切です。 -
技術的対策の強化
生成AIを悪用したサイバー攻撃や生成AIシステム自体を標的とした攻撃に備え、セキュリティ監視や脆弱性管理などの技術的対策を講じ、攻撃の予防・検知体制を強化していく必要があります。 -
インシデント対応体制の整備
万が一サイバー攻撃による被害を受けた場合に備え、インシデント対応手順を整備するとともに、迅速な対応によって被害を最小限に抑えられる体制を確立することが重要です。
まとめ
生成AIの急速な発展により、その利用をめぐるサイバーリスクが新たな脅威として注目されています。
生成AIの利用に起因するリスクや、攻撃者による生成AIの悪用に伴うリスクに加え、生成AIそのものを標的とする攻撃も懸念されています。そのため企業には、生成AIの利活用を推進するだけでなく、想定されるリスクに応じた適切な対策を講じることが求められます。
中電シーティーアイでは中部電力を始めとした重要インフラのセキュリティを担っている実績を活かし、様々なセキュリティソリューションをご提供しております。ぜひお気軽にお問い合わせください。