セキュリティ
中電グループでの経験をもとに、セキュリティに関するお困りごとをトータルサポート
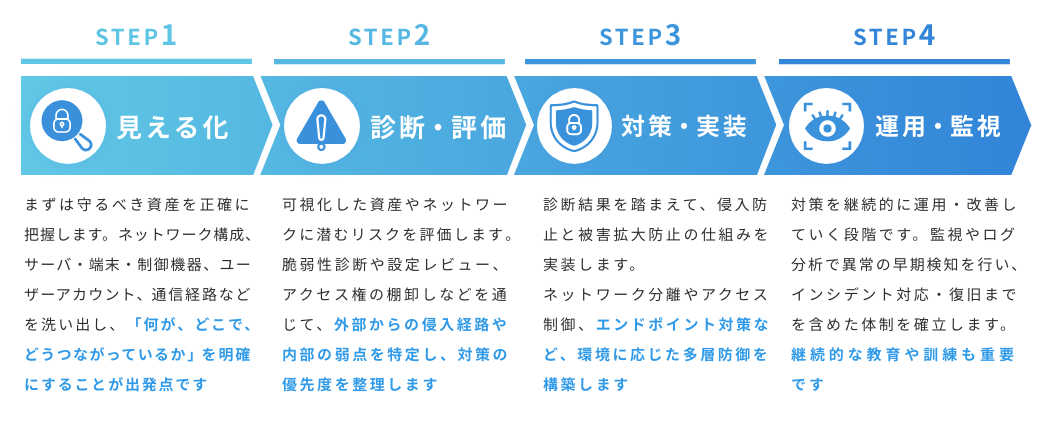
「何から始めればよいかわからない」「自社に必要な対策がわからない」など、セキュリティに関するさまざまなお悩みにお応えします。中電グループで培った実績とノウハウを活かし、現状把握から診断・評価、対策の実装、運用・監視まで、お客様の状況やご要望に応じて一貫してサポートします。
Strengths 中電シーティーアイのセキュリティサービスの強み
-
電力インフラを守ってきた高度なセキュリティ知見と運用実績を活かし、社会や産業を支えるお客様に、安心して任せられる対策を提供します
-
単なる製品導入にとどまらず、現場の実情や人の動きまで踏まえ、課題整理から対策実行まで一緒に考え抜く支援を行います
-
制御系ネットワークで培ったOTの知見と、ITセキュリティの実装力を兼ね備え、構想策定から実装まで最適なセキュリティ対策を実現します
Solutions(Security) セキュリティ向け商品・サービス
NISTに準拠した
セキュリティサービスMAP
別
資産管理
工場・プラントなどのOTネットワークに接続される機器・通信・ソフトウェア資産を自動的に収集・整理し、可視化するサービスです。従来人手や現場ヒアリングに依存していた資産管理を、専用ツールと専門エンジニアの支援により高精度・短期間で実現します。
サービスの詳細を見るセキュリティリスクの可視化
国内外の関係機関・団体(経産省、IPA、NIST、IECなど)が定めるガイドラインや標準規格を基準に、お客様のセキュリティ対応状況を評価します。
サービスの詳細を見る工場を含むIT・OT環境や社内システムを対象に、サーバやネットワーク、制御機器、Webアプリなどの脆弱性や設定ミスを体系的に洗い出し、リスクを可視化することができます。
サービスの詳細を見る攻撃者の視点で、実際に悪用される手法を用いてシステムへの侵入可能性をテストします。テストを通じて、現在の対策状況や実際にどのような攻撃を仕掛けられる可能性があるのかを特定し、現実的かつ優先度の高い改善提案を提供します。
御
端末/サーバセキュリティ対策
企業内のPC・サーバー・社用携帯といったエンドポイントにおける攻撃を検知・対応可能なシステムを構築・導入します。エンドポイント上の挙動を常時監視することで、従来のウイルスソフトでは対策しきれない高度な攻撃に備えることができます。
ネットワークセキュリティ対策
工場も含めてIT・OT環境にファイアウォールを導入・整備します。ファイアウォールが社内外の通信を監視し、外部からの攻撃や内部からの情報漏えいを防ぎます。
サービスの詳細を見る工場も含めてIT・OT環境にIDS/IPSを導入・整備します。IDS/IPSがネットワーク上の不審な通信を監視し、必要に応じて自動で遮断することで、攻撃の早期検知と被害の抑制を図ります。
サービスの詳細を見るネットワーク・複数のセキュリティ機能をクラウド上で統合するSASE環境を構築します。1か所に統合して管理することで、エリア・拠点ごとのセキュリティレベルの格差を最小化します。
工場も含めてIT・OT環境でのネットワークの「どこをつなぎ、どこを分けるか」を見直し安心・安全なネットワーク構成を実現します。現場の設備や業務の流れを踏まえて分け方と進め方を決め夜間・休日も活用しながら無理のない切替と設定反映まで支援します。
サービスの詳細を見るセキュリティ訓練
標的型メールを模した訓練メールを配信し、従業員のセキュリティリテラシーを向上させます。実際に起こり得る攻撃例を踏まえて内容と実施計画を設計し、開封やクリックなどの行動ログを収集・分析し、今後の教育の重点や継続訓練の進め方を提案します。
サービスの詳細を見る知
セキュリティ監視
社内システムと工場などのOT環境もまとめて見守る、IT・OT横断型の有人セキュリティ監視(SOC)サービスの導入・構築~保守・運用まで提供します。
サービスの詳細を見るログ収集・分析
多様な機器・デバイスからログを収集・分析するための環境を構築します。ログの検索性と拡張性の高い基盤を構築し、継続的な可視化を可能にします。
収集したログを相関分析し、潜在的なセキュリティリスクをリアルタイムに可視化する仕組みを導入します。検知ルール設計~運用定着まで、継続的に利用できる体制を伴走しながら構築します。
クラウドセキュリティ
クラウド環境の設定を体系的に点検し、権限や公開範囲、ログ取得などの不備を洗い出してリスクを可視化します。安全な運用のため、改善策もあわせて提示します。
応
端末/サーバインシデント対応
EDRが検知する不審な挙動を専門家が常時監視し、分析・初動対応・端末隔離などを実施します。アラート調整や改善提案も行い、継続的に防御力を高めます。
旧
CSIRT対応支援
サイバー攻撃などのインシデントが実際に発生した際、状況整理・一時対応としての封じ込め支援を迅速に実施し被害拡大を防止します。発生前の事前サポートとして、初動対応手順の整備なども対応します。
被害を受けたシステムや業務環境を安全に復旧させ、通常稼働へ戻すための作業を実施します。根本原因を踏まえた改善提案まで行い、再発防止も支援します。
企業内のPC・サーバや社用携帯などに保存されたデジタルデータを証跡として収集・分析・保全します。証拠としての有効性を確保するための法的配慮によって、万が一情報漏洩や不正アクセスなどが発生・発覚した際に、迅速に調査を進められる準備を整えます。
治
セキュリティコンサルティング
セキュリティ対策について「何から、どこまで手を付けるべきか」を整理し、専門家が継続的に助言・伴走します。現状や課題を一緒に棚卸しし、中長期方針/ロードマップ策定・規程整備・技術対策・人材育成など個別施策検討や優先順位付けを支援します。
サービスの詳細を見る組織の情報資産を守るための管理体制・運用プロセスを総合的に評価します。評価結果に基づいて、セキュリティリスクの低減と持続的な改善支援を提供します。
企業のセキュリティポリシーを「作るだけ」で終わらせず、現場で使える形を策定します。既存文書や関連法令・ガイドラインを整理し、守るべき情報や業務の実態、現場の課題を踏まえて、目的と適用範囲を明確にしたうえでポリシーの骨格を整えます。
サービスの詳細を見る従業員の役割やスキルに応じた各種教育プログラムを提供します。全社員のセキュリティリテラシー向上と組織全体の防御力強化を実現できるような教育・学習カリキュラムを提案します。
CSIRTの役割定義、対応手順、必要となる体制/スキルセットを設計し、インシデント対応力を強化します。必要に応じて運用開始後の定着支援まで伴走し、継続的・持続的にCSIRTが機能する組織づくりをサポートします。
IT(Information Technology)=業務効率化や情報管理を目的とした情報システム領域
OT(Operational Technology)=設備や機械を制御し、現場の運用を支える制御・運転技術の領域
Downloadダウンロード
中電シーティーアイのセキュリティに関連する商品・サービス資料や展示会配布資料をダウンロードいただけます。
導入をご検討中の企業様向けに、特徴や利用イメージを分かりやすくまとめています。
ぜひ、貴社の課題解決にお役立てください。


